Die Angriffswelle in Japan zeigt, wie empfindlich digitale Dienstleistungen, personenbezogene Daten und staatliche Einrichtungen getroffen werden können. Sie zeigt aber auch, wie wichtig präzise Diagnosen sind: Nicht jedes Datenleck ist Sabotage, nicht jeder Angreifer handelt im Staatsauftrag. Wer öffentliche Institutionen wirksam schützen will, muss technische Angriffspfade unterbrechen, Verantwortlichkeiten klären und die Zeit zwischen Warnung und wirksamer Abhilfe verkürzen. Künstliche Intelligenz und Data Analytics können dabei helfen – sofern sie in überprüfbare Sicherheitsprozesse eingebettet werden. [Japan Atomic Energy Agency 2026a; JPCERT Coordination Center 2026b]
Was in Japan tatsächlich passiert ist
Es sind keine Steuerungsbefehle für einen Reaktor, die in diesem Fall nach außen gelangen, sondern Unterlagen von Menschen: Ausweiskopien, medizinische Untersuchungsergebnisse und Nachweise für Strahlenschutzverfahren. Die Japan Atomic Energy Agency, kurz JAEA, meldete am 1. Oktober 2026 einen Einbruch in ein Forschungsunterstützungsportal auf einer angemieteten Cloud-Infrastruktur. Betroffen waren 175 Personen. Unter insgesamt 2.419 unberechtigt heruntergeladenen Dateien befanden sich 367 Dokumente mit personenbezogenen Informationen. Die Behörde hatte den Zugriff am 25. September erkannt und den externen Zugang noch am selben Tag gestoppt. [Japan Atomic Energy Agency 2026a]
Der Vorgang ist gravierend, aber seine Grenzen gehören zur Nachricht. Das Portal diente externen Nutzern des Forschungsreaktors JRR-3 für administrative Verfahren. Nach Angaben der JAEA war es vom internen Verwaltungsnetz getrennt; andere Systeme seien nicht betroffen gewesen. Die Veröffentlichung belegt weder eine Manipulation der Reaktorsteuerung noch einen Abfluss von Forschungsergebnissen. Den konkreten technischen Einstieg hatte die Behörde in dieser Mitteilung nicht aufgeklärt. [Japan Atomic Energy Agency 2026a]
Der Fall steht neben zahlreichen weiteren Veröffentlichungen zu Datenabflüssen. Das JPCERT Coordination Center veröffentlichte die technische Bewertung am 8. Oktober und ergänzte sie bereits am folgenden Tag. Es betont die begrenzte, fragmentarische Informationslage und unterscheidet die beschriebenen Datenabflussfälle von den ohnehin fortlaufend auftretenden Ransomware-Angriffen. Weder ein gemeinsamer Täter noch eine einzige Schwachstelle für sämtliche Vorfälle sind damit nachgewiesen. [Engelking 2026; JPCERT Coordination Center 2026b]
Gerade diese Unterscheidung macht die Lage politisch relevant. Ein Staat muss nicht als Ganzes gehackt werden, um geschwächt zu werden. Es genügt, wenn einzelne Dienste ausfallen, sensible Unterlagen entwendet werden oder Bürger ihren digitalen Verfahren nicht mehr vertrauen. Bei Ausweisdokumenten und Gesundheitsdaten endet das Problem zudem nicht mit der Wiederherstellung eines Servers: Als plausible Folgerisiken bleiben Identitätsmissbrauch, gezielte Täuschung und die Ausnutzung persönlicher Informationen. Wiederverfügbarkeit und wiederhergestellte Vertraulichkeit sind zwei verschiedene Dinge.
Vom Essenslieferanten bis zur elektronischen Patientenakte
Wie aus einer vermeintlichen Nebenverbindung eine Versorgungskrise werden kann, dokumentiert ein älterer japanischer Fall besonders anschaulich. Am 31. Oktober 2022 traf ein Ransomware-Angriff das Osaka General Medical Center. Laut dem im März 2023 veröffentlichten Untersuchungsbericht führte der rekonstruierte Weg über einen Dienstleister für die Patientenverpflegung. Als ursprünglicher Einstieg kamen eine Schwachstelle im Fernzugangsgerät oder bereits abgeflossene Zugangsdaten infrage. Über eine dauerhaft erlaubte Remote-Desktop-Verbindung gelangten die Täter zum Krankenhaus. Wiederverwendete Zugangsdaten und zu weitreichende Rechte erleichterten die weitere Ausbreitung. [Osaka General Medical Center 2023]
Die Folge war nicht bloß ein IT-Ticket. Elektronische Patientenakten und andere Systeme waren betroffen, Behandlungen mussten eingeschränkt werden. Der Bericht nennt 43 Tage bis zur Wiederinbetriebnahme der zentralen Systeme und 73 Tage bis zur vollständigen Wiederherstellung der klinischen Systeme. Er beschreibt außerdem unklare Zuständigkeiten bei Wartung und Schwachstellenmanagement.
Die übertragbare Lehre lautet nicht, dass ausgerechnet ein Verpflegungsbetrieb besonders gefährlich wäre. Gefährlich war die Verbindung aus externer Erreichbarkeit, vertrauensvoller Kopplung, wiederverwendbaren Berechtigungen und unzureichender Begrenzung des Schadens. Ein relativ kleiner Zulieferer konnte dadurch zum Zugang zu einer großen öffentlichen Aufgabe werden. Diese Angriffskette legt eine andere Prüffrage nahe als die nach dem letzten Zertifikat: Wie weit kommt jemand, der dieses eine Lieferantenkonto kontrolliert?
Ein wirksamer Test beginnt deshalb am tatsächlichen Übergang zwischen Organisationen. Der Betreiber sollte demonstrieren können, dass ein Wartungszugang nur für die erforderliche Zeit und das notwendige Zielsystem freigegeben ist. Ein kompromittiertes Konto darf nicht automatisch das Recht zum Zugriff auf andere Server oder Backups erben. Solche Grenzen müssen technisch erzwungen und in autorisierten Übungen überprüft werden. Das entspricht auch den Empfehlungen der CISA zu minimalen Berechtigungen, abgesicherten Fernzugängen und geschützten Sicherungen. [Cybersecurity and Infrastructure Security Agency 2023]
Vier Angriffsmuster statt einer magischen Sicherheitslücke
Die aktualisierte JPCERT-Warnung zur Welle von 2026 nennt vier Fallgruppen: die Suche nach unterschiedlichen bekannten Schwachstellen und Konfigurationsfehlern; den Missbrauch von Programmierschnittstellen, sogenannten APIs; die Ausnutzung einer SQL-Injection-Schwachstelle in der Analysesoftware Metabase; sowie Webshells auf Anwendungsservern, die über öffentlich erreichbare Webserver zugänglich waren. Die Fallgruppen beschreiben beobachtete beziehungsweise gemeldete Vorgehensweisen. Sie sind keine abschließenden forensischen Befunde zu jeder betroffenen Organisation. [JPCERT Coordination Center 2026b]
1. Bekannte Lücken bleiben gefährlich, solange der Betrieb sie offenhält
Ein Sicherheitsupdate auf der Herstellerseite schließt noch keine Lücke im Behördennetz. Dazwischen liegen die Identifikation des betroffenen Systems, eine fachliche Priorisierung, die Entscheidung über eine kurzfristige Änderung und die Prüfung ihrer Wirksamkeit. Fehlen Inventar oder verantwortlicher Betreiber, kann die Warnung korrekt bearbeitet sein, während das verwundbare Gerät unverändert erreichbar bleibt. Prävention sollte deshalb die gesamte Zeit bis zur nachgewiesenen Entschärfung messen – nicht nur die Zeit bis zur Weiterleitung einer E-Mail.
2. Eine unsichtbare API ist keine geschützte API
Eine Anwendung kann auf ihrer Oberfläche bestimmte Funktionen verbergen und sie technisch dennoch anbieten. Sicherheit entsteht erst, wenn der Server für jede relevante Funktion und jedes angeforderte Datenobjekt prüft, wer zugreifen darf. OWASP unterscheidet ausdrücklich Fehler bei der Authentifizierung, der objektbezogenen Autorisierung und der Berechtigung für Funktionen. Daraus folgt für ein Bürgerportal: Ein angemeldeter Bürger darf nicht allein durch eine veränderte Anfrage die Dokumente einer anderen Person erreichen. Ein in einer verteilten App hinterlegter Schlüssel ersetzt diese Prüfung nicht.
3. Ein Analysewerkzeug kann zum Zugang zu anderen Datenbeständen werden
JPCERT hatte bereits am 14. August vor der Metabase-Schwachstelle CVE-2026-72898 gewarnt. Der Hersteller berichtete am 6. August von einem Angriff auf seine Cloud unter Ausnutzung einer zuvor unbekannten Lücke. Die Schwachstelle ermöglicht unerlaubte SQL-Befehle gegen die interne Anwendungsdatenbank und kann zur Übernahme der Metabase-Administration führen. Von dort aus droht Zugriff auf verbundene Datenbanken – im Umfang der hinterlegten Zugangsdaten und Berechtigungen, nicht automatisch auf jede Datenbank einer Organisation. [JPCERT Coordination Center 2026a]
Der Hersteller empfiehlt deshalb bei entsprechend exponierten Installationen nicht nur ein Update, sondern auch die Überprüfung von Administratoren und API-Schlüsseln, den Widerruf von Sitzungen, den Wechsel verbundener Datenbankzugänge und die Auswertung von Protokollen. Der Unterschied ist elementar: Patchen verhindert die erneute Ausnutzung einer Lücke, entfernt aber nicht notwendigerweise einen bereits etablierten Zugang.
4. Eine Webshell zeigt, warum Prävention mehrschichtig sein muss
Ein auf dem Server abgelegtes Schadprogramm kann eine fortgesetzte Fernsteuerung ermöglichen. Deshalb sollte eine Behörde nicht ausschließlich den ursprünglichen Webfehler beheben. Sie muss untersuchen, welche Dateien, Konten und Rechte verändert wurden und welche weiteren Systeme erreichbar waren. Netzsegmentierung, getrennte Administrationswege und geschützte Protokolle sollen verhindern, dass aus dem ersten Einbruch eine unbemerkte Ausbreitung wird.
Wann öffentliche Einrichtungen zur leichten Beute werden
Öffentliche Einrichtungen sind nicht grundsätzlich schlechter geschützt als Unternehmen. Auch die japanische Welle betrifft private Organisationen. Der JAEA-Fall liefert mit der Trennung des Portals vom internen Netz sogar ein Beispiel für eine nach Behördenangaben wirksame Schadensbegrenzung. Pauschale Urteile über "den Staat" erklären deshalb wenig. Aussagekräftiger sind die Bedingungen, unter denen staatliche Einrichtungen besonders angreifbar werden. [Japan Atomic Energy Agency 2026a; JPCERT Coordination Center 2026b]
Der Osaka-Bericht zeigt solche Bedingungen konkret: unklare technische Verantwortlichkeiten, problematische Fernzugänge und zu weitreichendes Vertrauen innerhalb des Netzes. Die CISA fordert in ihrer Warnung zu Volt Typhoon zudem ausdrücklich eine Ablöseplanung für Technik jenseits des Hersteller-Supports. Daraus ergibt sich eine zentrale Führungsaufgabe: Eine Verwaltung darf technische Schulden nicht nur verwalten, sondern muss ihre gefährlichsten Ausprägungen finanziert abbauen.
Für einen öffentlichen Träger sollte Digitalisierung daher nicht mit dem Abschluss eines Einführungsprojekts enden. Neue Portale, Cloud-Dienste oder Fachverfahren benötigen dauerhaft finanzierte Wartung, Sicherheitsprotokolle, Ansprechpartner und einen realistischen Ablösepfad. Wer die Einführung bezahlt, den sicheren Betrieb aber in einem anderen, unzureichenden Budget unterbringt, schafft einen vorhersehbaren Zielkonflikt. Knappes Personal sollte nicht für jede Kommune dieselben technischen Routineaufgaben neu erfinden müssen.
Auch Beschaffung muss Sicherheitsleistung einkaufen statt allein Sicherheitsversprechen. Ein sinnvoller Vertrag sollte festlegen, wer welche Komponenten aktualisiert, wer aussagekräftige Protokolle erhält, wie schnell ein kompromittierter Zugang gesperrt werden kann und wie ein Anbieterwechsel funktioniert. Abnahmefähig wäre beispielsweise ein demonstrierter Wiederherstellungsprozess. Die bloße Zusicherung, man verfüge über ein Informationssicherheitsmanagement, beantwortet diese Betriebsfragen nicht. Die dokumentierten Verantwortungsprobleme in Osaka machen deutlich, warum solche Vereinbarungen nicht als juristische Nebensache behandelt werden sollten.
Die Angreifer arbeiten arbeitsteilig – und schnell
Auf der Gegenseite steht kein durchgängig zentral gesteuerter Apparat. Europols IOCTA 2026 beschreibt vielmehr ein spezialisiertes Dienstleistungsgefüge: Erstzugänge können von sogenannten Initial Access Brokers erworben werden; Ransomware-Plattformen bieten Partnern Werkzeuge für Angriffe, Datenabfluss, Erpressung und die Abwicklung krimineller Erlöse. Der wirtschaftliche Vorteil liegt in Arbeitsteilung und Wiederverwendung. Nicht jeder Täter muss jede technische Fähigkeit selbst entwickeln.
Für die staatliche Abwehr folgt daraus eine unbequeme Frage: Warum sollten kleine Einrichtungen jeweils für sich Fachwissen vorhalten, das die Angreifer auf Abruf beziehen können? Regionale oder sektorale Sicherheitsdienste, gemeinsame Bereitschaftsteams und vorab beauftragte Forensik sind keine organisatorischen Extras, sondern ein Ansatz, diese Asymmetrie zu verkleinern.
Europol beschreibt zugleich eine stärkere Verflechtung von Cyberkriminalität und hybriden Bedrohungen. Kriminelle Infrastruktur kann auch von politisch motivierten Akteuren genutzt werden. Das macht Zuschreibungen schwieriger: Eine Erpressungsforderung schließt einen politischen Zweck nicht aus; ein politischer Slogan beweist umgekehrt keine staatliche Steuerung. Für die japanische Welle bleibt die konkrete Täterschaft davon unberührt: Sie lässt sich aus solchen allgemeinen Entwicklungen nicht ableiten. [Europol 2026]
Cyberangriffe als Instrument geopolitischer Konflikte
Die geopolitische Dimension ist dennoch real und durch Originalquellen gut dokumentiert. Japans Polizei und das damalige NISC bewerteten im Januar 2025 die Kampagnen der Gruppe MirrorFace als organisierte Angriffe mit vermuteter chinesischer Beteiligung. Im Zentrum stehe die Entwendung von Informationen zur nationalen Sicherheit und zu Spitzentechnologien. Das ist eine behördliche Attribution mit benannter Unsicherheit – kein Beleg dafür, dass MirrorFace hinter den jetzt veröffentlichten Datenlecks steht. [National Police Agency / NISC 2025]
Eine andere Verbindung zwischen Cyberaktivitäten und staatlichen Interessen zeigt die gemeinsame Veröffentlichung Japans, der USA, Australiens und Deutschlands vom 18. September 2026. Sie behandelt die nordkoreanisch geprägte Gruppe WaterPlum sowie die Devisenbeschaffung und Bewerbungsaktivitäten nordkoreanischer IT-Arbeitskräfte. Hier reicht die Sicherheitsfrage über Schadsoftware hinaus bis zu Personalgewinnung, Dienstleistern und vertrauenswürdigen digitalen Identitäten. Auch diese Veröffentlichung stellt keine Attribution der gesamten japanischen Angriffswelle dar.
Bei Volt Typhoon wiederum warnen CISA, NSA und FBI vor einer strategischen Vorbereitung möglicher Störungen. Nach ihrer Bewertung positionieren sich chinesische staatlich unterstützte Akteure in amerikanischen kritischen Infrastrukturen, um in einer größeren Krise oder einem Konflikt disruptive oder destruktive Angriffe zu ermöglichen. Beschrieben werden auch legitime Konten und vorhandene Administrationswerkzeuge als Mittel, unauffällig im Netz zu bleiben. Ein System ohne auffällige Schadsoftware ist deshalb nicht zwangsläufig ein unkompromittiertes System.
Dass Cyberoperationen einen militärischen Angriff unmittelbar begleiten können, zeigt der KA-SAT-Fall. Die Europäische Union schrieb Russland den Angriff auf das Satellitennetz vor Beginn der Invasion in die Ukraine am 24. Februar 2022 zu. Die Störungen trafen nach der EU-Erklärung vom 10. Mai nicht nur ukrainische Behörden, Unternehmen und Nutzer, sondern auch mehrere EU-Mitgliedstaaten. Der Fall verdeutlicht die grenzüberschreitenden Auswirkungen vernetzter Infrastruktur.
Für Regierungen sind damit mindestens drei unterschiedliche Schutzziele verbunden: Datendiebstahl erschweren, die Kontinuität öffentlicher Leistungen sichern und verdeckte Zugänge zu strategisch wichtigen Systemen aufspüren. Eine reine Suche nach Ransomware-Dateien reicht dafür nicht. Ebenso wenig genügt es, jeden Vorfall vorschnell militärisch zu deuten. Strafverfolgung, technische Gefahrenabwehr, Nachrichtendienste, Diplomatie und Verteidigung benötigen abgestimmte Beiträge, aber keine Vermischung ihrer unterschiedlichen Befugnisse.
Japans Antwort: handlungsfähiger werden, ohne Grenzen aufzugeben
Japan setzt bereits auf eine veränderte staatliche Organisation. Nach der offiziellen Umsetzungserläuterung von NCO und Cabinet Office gelten seit dem 1. Oktober 2026 die neuen Regelungen zur öffentlich-privaten Zusammenarbeit und zu Eingriffsmaßnahmen gegen Angriffsinfrastruktur. Der Teil zur Nutzung von Kommunikationsinformationen soll dagegen erst im Herbst 2027 in Kraft treten. Die Reform ist also stufenweise angelegt, nicht bereits in allen Teilen umgesetzt.
Bemerkenswert ist der vorgesehene praktische Informationskreislauf: Angaben über wichtige IT-Systeme sollen mit Schwachstelleninformationen abgeglichen werden, um betroffene Betreiber gezielt zu warnen. Vorfallmeldungen sollen nicht lediglich entgegengenommen, sondern in verwertbare Hinweise für andere Einrichtungen übersetzt werden. Genau diese Rückkopplung unterscheidet eine lernende Abwehr von einem reinen Melderegister.
Eingriffe in fremde Angriffsinfrastruktur sind davon analytisch zu trennen. Sie können eine zusätzliche staatliche Handlungsoption sein, ersetzen aber keine behobene Schwachstelle im eigenen Netz. Jede solche Maßnahme sollte auf klarer Rechtsgrundlage, überprüfter Notwendigkeit, wirksamer Aufsicht und einer Abwägung möglicher Schäden bei unbeteiligten Dritten beruhen. Fehlattribution und Eskalation müssen mitgedacht werden. Mehr operative Handlungsfähigkeit ist kein Argument für unkontrollierten "Hackback".
Die deutsche Architektur: viele Verbindungen, nicht automatisch Einsatzfähigkeit
Die "Cybersicherheitsarchitektur" unter https://www.cybersicherheitsarchitektur.de/ schafft ein wenig Transparenz über die deutsche Akteurslandschaft einschließlich internationaler Verbindungen. Sie umfasst Bundes-, Länder- und Kommunalebene ebenso wie europäische und weitere internationale Schnittstellen. Ihre Methodik weist ausdrücklich darauf hin, dass Verknüpfungen unterschiedliche Beziehungen darstellen können: beispielsweise personelle Entsendung, Gremienbeteiligung oder Aufsicht. Aus ihrer Komplexität allein lässt sich weder die Dauer einer Reaktion noch die Qualität der Abwehr ablesen.
Als Ausgangspunkt für eine operative Prüfung ist die Darstellung dennoch wertvoll. An welcher Stelle wird aus einer lokalen Auffälligkeit ein übergreifender Lagehinweis? Wer entscheidet bei einem mehrere Kommunen betreffenden Dienstleistervorfall über Schutzmaßnahmen? Wer darf einen Zugang sperren, wer informiert betroffene Menschen, und wer stellt sicher, dass Beweismittel erhalten bleiben? Diese Fragen müssen vor dem Angriff beantwortet sein, nicht in der ersten Videokonferenz danach.
Die Antwort sollte nicht darin bestehen, sämtliche Aufgaben in einer einzigen Superbehörde zu bündeln. Unterschiedliche Zuständigkeiten haben demokratische und fachliche Gründe. Zentralisierung kann zudem neue Konzentrationsrisiken schaffen: Ein gemeinsamer Administrationsdienst wird selbst zu einem attraktiven Ziel. Benötigt wird vielmehr gemeinsame operative Handlungsfähigkeit bei klar abgegrenzten Verantwortlichkeiten.
Dazu gehören aus Sicht einer wirkungsorientierten Abwehr ein verbindlicher technischer Mindestschutz, gemeinsam nutzbare Sicherheitsdienste mit Bereitschaft rund um die Uhr, interoperable Vorfalldaten und vorab vereinbarte Eskalationswege. Ein Security Operations Center, kurz SOC, sollte aus einem auffälligen Ereignis eine bearbeitbare Untersuchung machen können. Für einen übergreifenden Vorfall braucht es eine gemeinsame Kennung, einen abgestimmten Lagebestand und eine eindeutig benannte Einsatzkoordination. Gesetzliche Einzelzuständigkeiten verschwinden dadurch nicht; sie werden im Ablauf beherrschbar.
Geteilte Infrastruktur darf dabei nicht mit uneingeschränktem Zugriff verwechselt werden. Getrennte Mandanten, eng begrenzte Administrationsrechte, unabhängig geschützte Sicherungen und überprüfbare Zugriffe sollten verhindern, dass ein gemeinsamer Dienst zum gemeinsamen Ausfallpunkt wird. Das Organisationsprinzip lautet: Fähigkeiten teilen, aber nicht sämtliche Sicherheitsgrenzen auflösen.
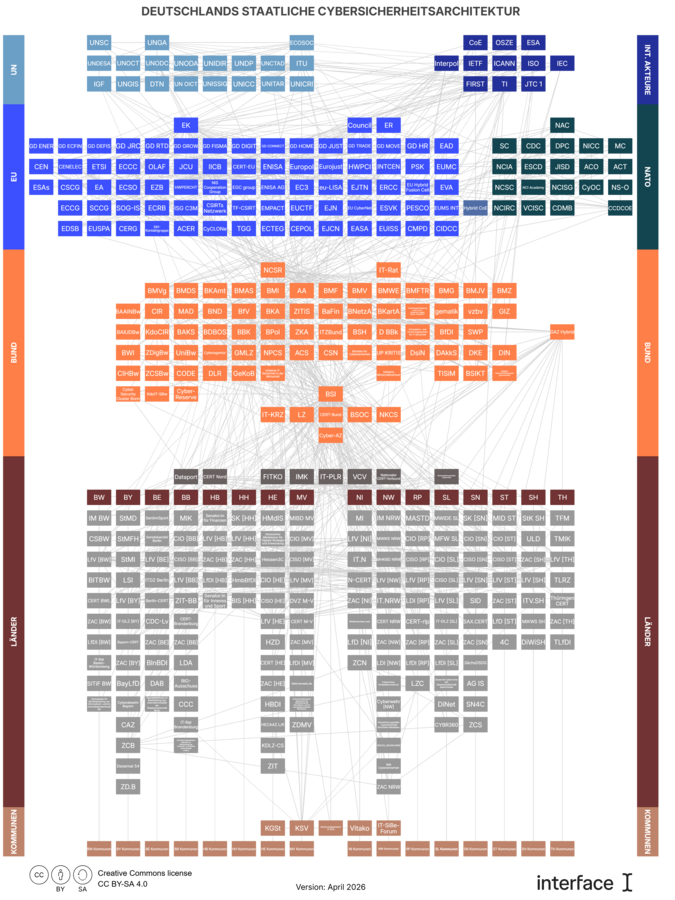 Abb. 01: Deutschlands staatliche Cybersicherheitsarchitektur [Quelle: https://www.cybersicherheitsarchitektur.de/]
Sicherheit nach Aktenlage generiert Scheinsicherheit
Die ISO/IEC 27001 und der BSI IT-Grundschutz beschreibt Anforderungen an ein Informationssicherheitsmanagement und ist in vielen Organisationen als Standard umgesetzt. Das Problem beginnt dort, wo die Existenz des Prozesses mit seiner Wirksamkeit verwechselt wird. Ein dokumentierter Patchprozess beweist nicht, dass die angreifbare Instanz tatsächlich aktualisiert wurde. Ein Berechtigungskonzept beweist nicht, dass ein ausscheidender Dienstleister seinen Zugang verliert. Ein Notfallhandbuch beweist nicht, dass ein Fachverfahren ohne das ausgefallene Identitätssystem wiederhergestellt werden kann.
Checklisten haben eine hohen Relevanz in der Praxis, nämlich zur Validierung und Verifizierung: Sie können unter Zeitdruck helfen, wesentliche Schritte nicht zu übersehen. Sie sollten jedoch technische Arbeit auslösen und ihre Ergebnisse festhalten, nicht diese Arbeit ersetzen. Die entscheidende Verschiebung lautet: weniger mehrfach erhobene Selbstauskünfte, mehr automatisiert gewonnene und fachlich geprüfte Betriebsnachweise. Eine Prüfung sollte beispielsweise fragen, ob der Zugriff nach einer Rechtekorrektur nachweislich scheitert – nicht nur, ob die Korrektur beauftragt wurde.
Gerade Japans IPA zeigt, dass Behördenempfehlungen bereits in diese Richtung gehen können. Ihre Warnung vom 9. Oktober verlangt unter anderem die Auswertung von Protokollen im Vergleich zum Normalbetrieb und die Suche nach unerwarteten oder reaktivierten Konten. Das ist ein Arbeitsauftrag für technische Untersuchung, nicht bloß für eine erneute Bewertung der Ampelfarbe.
Data Analytics: aus Protokollen ein Frühwarnsystem entwickeln
Datenanalyse wird praktisch, wenn sie eine konkrete Frage beantwortet: Welche Kombination von Ereignissen passt nicht zu dem erwarteten Ablauf dieses Dienstes? Für ein Dokumentenportal wäre ein fiktives Muster etwa ein neu eingerichtetes Konto, eine unmittelbar folgende Rechteänderung und der Abruf ungewöhnlich vieler fremder Dokumente. Für eine Lieferantenverbindung könnte ein erstmaliger Zugriff auf einen fachfremden Server relevant sein. Solche Muster sind Untersuchungsanlässe, keine automatischen Schuldbeweise. Dass Angriffe auch über gültige Konten und vorhandene Werkzeuge erfolgen können, unterstreicht die Volt-Typhoon-Warnung.
Eine Behörde könnte dazu Anmelde-, Berechtigungs-, API- und Datenzugriffsprotokolle über gemeinsame Kennungen und verlässliche Zeitstempel verbinden. Einfache Regeln erkennen eindeutige unerlaubte Konstellationen. Statistische Verfahren erfassen Abweichungen von üblichen Mengen oder Tagesverläufen. Clusterverfahren können vergleichbare Nutzungsprofile gruppieren; Graphanalysen machen auffällige neue Verbindungen zwischen Konten, Geräten und Datenbeständen sichtbar. Diese Kombination ist ein hier vorgeschlagenes Analysekonzept, keine Behauptung über die konkrete Technik der betroffenen japanischen Einrichtungen.
Entscheidend ist der Bezug zum Arbeitsprozess. Ein Massendownload kann ein legitimer Export sein, ein nächtlicher Zugriff Teil eines Bereitschaftsdienstes. Das Modell sollte deshalb vergleichbare Rollen und Aufgaben berücksichtigen, statt alle Nutzer an einem einheitlichen Durchschnitt zu messen. Änderungen des Betriebs müssen in die Bewertung einfließen. Andernfalls produziert ein neues Fachverfahren mehr Fehlalarme, ohne dass die Sicherheit schlechter geworden wäre.
Zum Frühwarnsystem wird die Analyse erst mit einer ausführbaren Reaktion: Wer prüft den Befund? Welche zusätzlichen Nachweise werden abgefragt? Welche vorab genehmigte Maßnahme darf einen verdächtigen Zugang vorübergehend begrenzen? Wann wird die Fachverantwortung eingebunden? Gerade bei Kliniken, Wasserwerken oder Rettungsdiensten ist ein ungeprüftes automatisches Abschalten kein verantwortbares Standardverfahren.
Auch die Datenbasis benötigt Grenzen. Sicherheitsprotokolle sollen zweckgebunden, vor Manipulation geschützt und nur für Berechtigte zugänglich sein. Wo möglich, genügen Metadaten statt vollständiger Dokumentinhalte. Aufbewahrungsdauer und Zugriffsmöglichkeiten sind vorab zu klären – einschließlich der Informationen, die nur ein Cloud-Anbieter sehen kann. Ein Analysezentrum, das unnötig Ausweiskopien und Gesundheitsdaten zusammenführt, würde ein neues besonders attraktives Ziel schaffen. Die IPA fordert gerade deshalb auch eine Prüfung, welche Informationen überhaupt weiter gespeichert werden müssen. [Information-technology Promotion Agency 2026]
Warum eine rote Risikozelle keine Investitionsentscheidung trägt
Qualitative Risk Maps können Gespräche strukturieren. Für die Priorisierung knapper Mittel sind sie jedoch nur begrenzt belastbar. Louis Anthony Cox zeigte in einer methodischen Untersuchung, dass Risikomatrizen sehr unterschiedliche Risiken in dieselbe Kategorie zusammenpressen und Rangfolgen verzerren können. Insbesondere wird aus der Multiplikation ordinaler Kategorien keine objektive Verlustmessung: Eine "Vier" muss nicht das Doppelte einer "Zwei" bedeuten. [Cox 2008 sowie Gleißner / Romeike 2011]
Stattdessen sollte die Verwaltung konkrete Szenarien beschreiben: etwa einen mehrtägigen Ausfall der Sozialleistungsbearbeitung, einen Datenabfluss im Gesundheitsamt oder den Ausfall eines gemeinsamen IT-Dienstleisters. Zu schätzen wären Eintrittshäufigkeit beziehungsweise -wahrscheinlichkeit, Ausfalldauer, Wiederherstellungskosten und betroffene Leistungen. Unsichere Angaben sollten als Bandbreiten sichtbar bleiben. Wo Daten fehlen, sind transparent erhobene Expertenschätzungen besser als erfundene Präzision.
In einer belastbaren Analyse wären mehrere Ereignisse, unterschiedliche Schweregrade und gemeinsame Ausfallursachen zu berücksichtigen. Eine Stochastische Simulation kann solche Unsicherheiten und Abhängigkeiten abbilden und neben dem Mittelwert auch ungünstige Verlustbereiche sichtbar machen. Werden etwa alle Kommunen durch denselben Dienstleister getroffen, dürfen ihre Ausfälle nicht einfach als unabhängig modelliert werden. Sensitivitätsanalysen zeigen, welche Annahmen die Entscheidung tatsächlich bestimmen. Menschenleben, Grundrechte und gesetzliche Mindestanforderungen bleiben dabei eigenständige Schutzvorgaben; sie lassen sich nicht durch einen positiven monetären Nettovorteil abgelten.
KI muss Schwachstellen schließen – nicht nur Berichte schreiben
Künstliche Intelligenz bietet mehr als eine bequemere Formulierung von Sicherheitsberichten. Einen konkreten Leistungsnachweis lieferte die DARPA AI Cyber Challenge 2025: Nach den korrigierten Veranstalterangaben fanden die Systeme 54 von 63 künstlich eingebauten Schwachstellen und lieferten für 43 davon Patches. Zusätzlich entdeckten sie 18 reale, nicht eigens eingebaute Schwachstellen und stellten elf Patches für reale Schwachstellen bereit. Das belegt ein technisches Potenzial, aber keine garantierte Erfolgsquote für beliebige Behördennetze. [Defense Advanced Research Projects Agency 2025]
Für den öffentlichen Betrieb bietet sich deshalb ein kontrollierter Arbeitsablauf an. Eine KI kann Herstellerwarnungen strukturieren, japanische oder englische Hinweise aufbereiten und mögliche Betroffenheit mit einem Softwareinventar abgleichen. Diese Zuordnung muss auf nachvollziehbare Produkt- und Versionsdaten zurückgeführt werden; ein plausibel klingender Modelltext reicht nicht. Bei eigener Software kann KI verdächtige Datenflüsse oder Berechtigungsprüfungen markieren und passende Testfälle vorschlagen.
Aus einem Verdacht sollte anschließend eine reproduzierbare Prüfung in einer autorisierten, isolierten Testumgebung werden. Statische Analyse, dynamische Tests und Fuzzing – das systematische Prüfen mit vielfältigen, auch unerwarteten Eingaben – ergänzen die Modellanalyse. Ein KI-generierter Patch muss sowohl den Sicherheitsfehler beheben als auch die vorgesehenen Funktionen erhalten. Dazu gehören Regressionstests und eine unabhängige technische Prüfung. Der Wert entsteht nicht beim Vorschlag, sondern bei der nachgewiesen sicheren Änderung.
Danach folgt die betriebliche Bewährungsprobe. Ein Patch sollte gestuft ausgerollt, beobachtet und bei Problemen zurückgenommen werden können. Hochkritische Produktivsysteme dürfen nicht allein auf die Empfehlung eines Sprachmodells verändert werden. Ein sinnvoller Einstieg ist lesender Zugriff auf freigegebene Informationen und die Erstellung überprüfbarer Änderungsvorschläge. Begrenzte Automatisierung kommt dort hinzu, wo Tests, Berechtigungen und Rückfallmöglichkeiten ausreichend verlässlich sind.
Dabei schafft die KI selbst neue Risiken. Das NIST-Profil für generative KI behandelt unter anderem erfundene Inhalte, Datenschutz- und Informationssicherheitsrisiken sowie die Gestaltung menschlicher Kontrolle. Für einen Sicherheitsassistenten bedeutet das: Zugangsdaten und sensible Protokolle gehören nicht ungeprüft in externe Modelle; Modell- und Datenstände müssen nachvollziehbar sein. Auch Inhalte aus Code, Tickets oder Protokollen sind als potenziell manipulierte Eingaben zu behandeln, nicht als vertrauenswürdige Handlungsanweisungen. [National Institute of Standards and Technology 2024]
Der Erfolgsmaßstab sollte deshalb nicht die Zahl der KI-Fundmeldungen sein. Aussagekräftiger sind der Anteil fachlich bestätigter Befunde, die Zeit bis zur verifizierten Behebung, übersehene Fehler in kontrollierten Tests und durch Änderungen verursachte Betriebsprobleme. Ein System, das tausend unspezifische Warnungen erzeugt, aber keine priorisierte Lücke schneller schließt, hat die Abwehr nicht zwangsläufig verbessert.
Fazit: Methoden weiterentwickeln, AI einsetzen, datenbasierte Sicherheitssteuerung
Die entscheidende Lehre aus Japans Cyberkrise lautet: Die öffentliche Hand muss nicht nur ihre IT modernisieren, sondern auch die Methoden und die Organisation ihrer Cyberabwehr. Ihr stehen zunehmend arbeitsteilige, international vernetzte Angreifer gegenüber, die technische Fähigkeiten als Dienstleistungen einkaufen und künstliche Intelligenz zur Beschleunigung ihrer Aktivitäten einsetzen. Europol beschreibt diese Entwicklung als wachsende Geschwindigkeitslücke zwischen kriminellen Akteuren und staatlichen Reaktionsmöglichkeiten. Diese Lücke lässt sich nicht durch zusätzliche Berichtspflichten allein schließen. [Europol 2026]
Methodisch ist deshalb ein Wechsel von der periodischen Bestandsaufnahme zur kontinuierlichen, datenbasierten Sicherheitssteuerung erforderlich. Nicht die Farbe einer Risikomatrix sollte über die Dringlichkeit einer Maßnahme entscheiden, sondern die konkrete Angriffsmöglichkeit: Welche Schwachstelle ist tatsächlich erreichbar? Welche Berechtigungen ermöglichen eine Ausbreitung? Welche öffentliche Leistung wäre betroffen? Datenbasierte Verfahren wie das Exploit Prediction Scoring System liefern bereits heute empirisch gestützte Hinweise auf die Wahrscheinlichkeit der Ausnutzung veröffentlichter Schwachstellen. Solche Signale sollten mit dem eigenen Systembestand, beobachteten Angriffen und den möglichen Folgen zusammengeführt werden.
Dazu gehört, Data Analytics systematisch in die Prävention einzubinden: durch die gemeinsame Auswertung von Anmelde-, Berechtigungs- und Netzwerkdaten, die Untersuchung ungewöhnlicher Verhaltensmuster sowie die Analyse möglicher Angriffspfade. Quantitative Szenarioanalysen und -simulationen sollten ergänzend zeigen, welche Maßnahmen Ausfallwahrscheinlichkeiten, Unterbrechungszeiten und Folgeschäden voraussichtlich reduzieren. Unsicherheit muss dabei ausdrücklich sichtbar bleiben. Das Ziel ist keine scheinbar präzise Risikozahl, sondern eine belastbarere Entscheidung über den Einsatz knapper (personeller und finanzieller) Ressourcen. Standards und Checklisten sollten diese Arbeit unterstützen – nicht an ihre Stelle treten.
Artificial Intelligence sollte dabei zum Werkzeug wirksamer Prävention werden, nicht zum Beschleuniger der Sicherheitsbürokratie. Ihr Einsatz sollte sich auf überprüfbare Aufgaben konzentrieren: Schwachstellenhinweise mit der eigenen Infrastruktur abgleichen, verdächtige Programmstellen untersuchen, Testfälle erzeugen und geeignete Korrekturen vorbereiten. Dass AI-gestützte Systeme Sicherheitslücken finden und Patches entwickeln können, hat die DARPA AI Cyber Challenge demonstriert. Aus diesem Potenzial sollte ein kontrollierter Arbeitsablauf entstehen, der Analyse, technische Prüfung, gestufte Umsetzung und anschließenden Wirksamkeitsnachweis verbindet. Ein zusätzlich erzeugter Befund ist noch kein Sicherheitsgewinn; eine nachweislich geschlossene Angriffsmöglichkeit dagegen schon. [Defense Advanced Research Projects Agency 2025]
Dabei darf Automatisierung nicht mit Kontrollverzicht verwechselt werden. Generative AI bringt eigene Risiken mit sich, darunter fehlerhafte Ausgaben, Informationsabflüsse und manipulierbare Eingaben. Deshalb sollten sensible Daten geschützt, Befugnisse begrenzt und sicherheitskritische Änderungen unabhängig geprüft werden. Gerade bei öffentlichen Kernleistungen muss eine automatisierte Maßnahme auch darauf getestet werden, ob sie den Betrieb unbeabsichtigt beeinträchtigt.
Technologische Leistungsfähigkeit benötigt jedoch eine Organisation, die daraus rechtzeitig verbindliches Handeln macht. Die deutsche Cybersicherheitsarchitektur zeigt ein dichtes Geflecht von Institutionen und Beziehungen über mehrere staatliche Ebenen hinweg. Aus dieser Vielfalt folgt noch keine gemeinsame operative Führung. Die Konsequenz sollte deshalb eine nationale, operativ nicht-föderale Führungsstruktur für die Cyberabwehr der öffentlichen Hand sein: mit eindeutig zugeordneter Verantwortung, gebündelter Expertise, einem gemeinsamen Lagebild und rechtlich klar geregelten Befugnissen zur Durchsetzung zeitkritischer Schutzmaßnahmen. Ein weiteres Koordinierungsgremium ohne Entscheidungskompetenz wäre dafür nicht ausreichend.
Ein solches Modell sollte Prävention, Lageauswertung und übergreifende Vorfallbewältigung verbindlich steuern und spezialisierte Teams rund um die Uhr bereitstellen. Länder, Kommunen und öffentliche Einrichtungen sollten auf gemeinsame Analysefähigkeiten, AI-Werkzeuge und Einsatzressourcen zugreifen können, statt dieselben Fähigkeiten jeweils isoliert aufbauen zu müssen. Lokale Fachkenntnis bleibt unverzichtbar; die Entscheidung über die Abwehr eines übergreifenden Angriffs darf aber nicht von immer neuen Abstimmungen zwischen Zuständigkeitsebenen abhängen. Zentral führen, vor Ort umsetzen und die Wirkung gemeinsam überprüfen sollte das Organisationsprinzip sein.
Auf Augenhöhe mit professionalisierten Angreifern kommt die öffentliche Hand durch das Zusammenspiel weiterentwickelter Methoden, kontrollierter AI-Nutzung, qualifizierter Fachkräfte und eindeutiger Führung. Ihr Erfolgsmaßstab sollte nicht lauten, wie vollständig Risiken beschrieben wurden, sondern wie schnell gefährliche Angriffspfade geschlossen und öffentliche Leistungen geschützt werden. Den dafür notwendigen Übergang vom Wissen zum Handeln formulierte Johann Wolfgang von Goethe in Wilhelm Meisters Wanderjahre: "Es ist nicht genug, zu wissen, man muß auch anwenden; es ist nicht genug, zu wollen, man muß auch tun."
Quellenverzeichnis sowie weiterführende Literaturhinweise:
- Cox, Louis Anthony Jr. (2008), What’s Wrong with Risk Matrices?, Risk Analysis, 28(2), S. 497–512, 2008, Internet: https://doi.org/10.1111/j.1539-6924.2008.01030.x
- Cybersecurity and Infrastructure Security Agency (CISA) (2023), #StopRansomware Guide, September 2023, Abruf: 12.10.2026, Internet
- Cybersecurity and Infrastructure Security Agency (CISA) (o. J.), Known Exploited Vulnerabilities Catalog, laufend aktualisierter Onlinekatalog, Abruf: 12.10.2026, Internet
- Cybersecurity and Infrastructure Security Agency (CISA) / National Security Agency (NSA) / Federal Bureau of Investigation (FBI) und internationale Partner (2024), PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure, Advisory AA24-038A, 07.02.2024, Internet
- Defense Advanced Research Projects Agency (DARPA) (2025), AI Cyber Challenge marks pivotal inflection point for cyber defense, 08.08.2025, korrigierte Onlinefassung, Internet
- Europol (2026), The evolving threat landscape. How encryption, proxies and AI are expanding cybercrime – IOCTA 2026, DOI: 10.2813/5737847, 2026, Internet
- Forum of Incident Response and Security Teams (FIRST) (o. J.), Exploit Prediction Scoring System (EPSS), Abruf: 12.10.2026, Internet
- Gleißner, W. / Romeike, F. (2011): Die größte anzunehmende Dummheit im Risikomanagement – Berechnung der Summe von Schadenserwartungswerten als Maß für den Gesamtrisikoumfang, in: Risk, Compliance & Audit (RC&A), 01/2011, S. 21-26.
- Information-technology Promotion Agency, Japan (IPA) (2026), Unverzüglich umzusetzende Maßnahmen angesichts von Informationsabflüssen infolge unbefugter Zugriffe, 09.10.2026, Internet
- Japan Atomic Energy Agency (JAEA) (2026a), Informationsabfluss durch unbefugten Zugriff, 01.10.2026, Internet
- JPCERT Coordination Center (JPCERT/CC) (2026a), Warnung zur SQL-Injection-Schwachstelle in Metabase (CVE-2026-72898), JPCERT-AT-2026-0023, 14.08.2026, Internet
- JPCERT Coordination Center (JPCERT/CC) (2026b), Warnung vor den jüngst gehäuft auftretenden unbefugten Zugriffen auf Organisationen in Japan, JPCERT-AT-2026-0030, 08.10.2026, aktualisiert am 09.10.2026, Internet
- National Cybersecurity Office (NCO) / Cabinet Office, Japan (2026), Zur Umsetzung der Gesetze zur Stärkung der Cyberabwehrfähigkeit, September 2026, Internet
- National Institute of Standards and Technology (NIST) (2024), Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, NIST AI 600-1, DOI: 10.6028/NIST.AI.600-1, Juli 2024, Internet
- National Police Agency (NPA) / National Center of Incident Readiness and Strategy for Cybersecurity (NISC), Japan (2025), Warnung vor Cyberangriffen durch MirrorFace, 08.01.2025, Internet
- National Police Agency (NPA) / National Cybersecurity Office (NCO), Japan (2026), Öffentliche Zuschreibung durch Japan, die USA, Australien und Deutschland zur nordkoreanischen Cyberangriffsgruppe "WaterPlum" und zu nordkoreanischen IT-Arbeitskräften, 18.09.2026, Internet
- Osaka General Medical Center / Untersuchungskommission (2023), Untersuchungsbericht zum Informationssicherheitsvorfall am Osaka General Medical Center – Zusammenfassung, 28.03.2023, vollständiger Untersuchungsbericht
- OWASP Foundation (2023), API Top 10, OWASP Developer Guide, API Security Top 10:2023, Ausgabe 2023, Abruf: 12.10.2026, Internet
- Rat der Europäischen Union (2022), Russische Cyberoperationen gegen die Ukraine: Erklärung des Hohen Vertreters im Namen der Europäischen Union, 10.05.2022, Internet