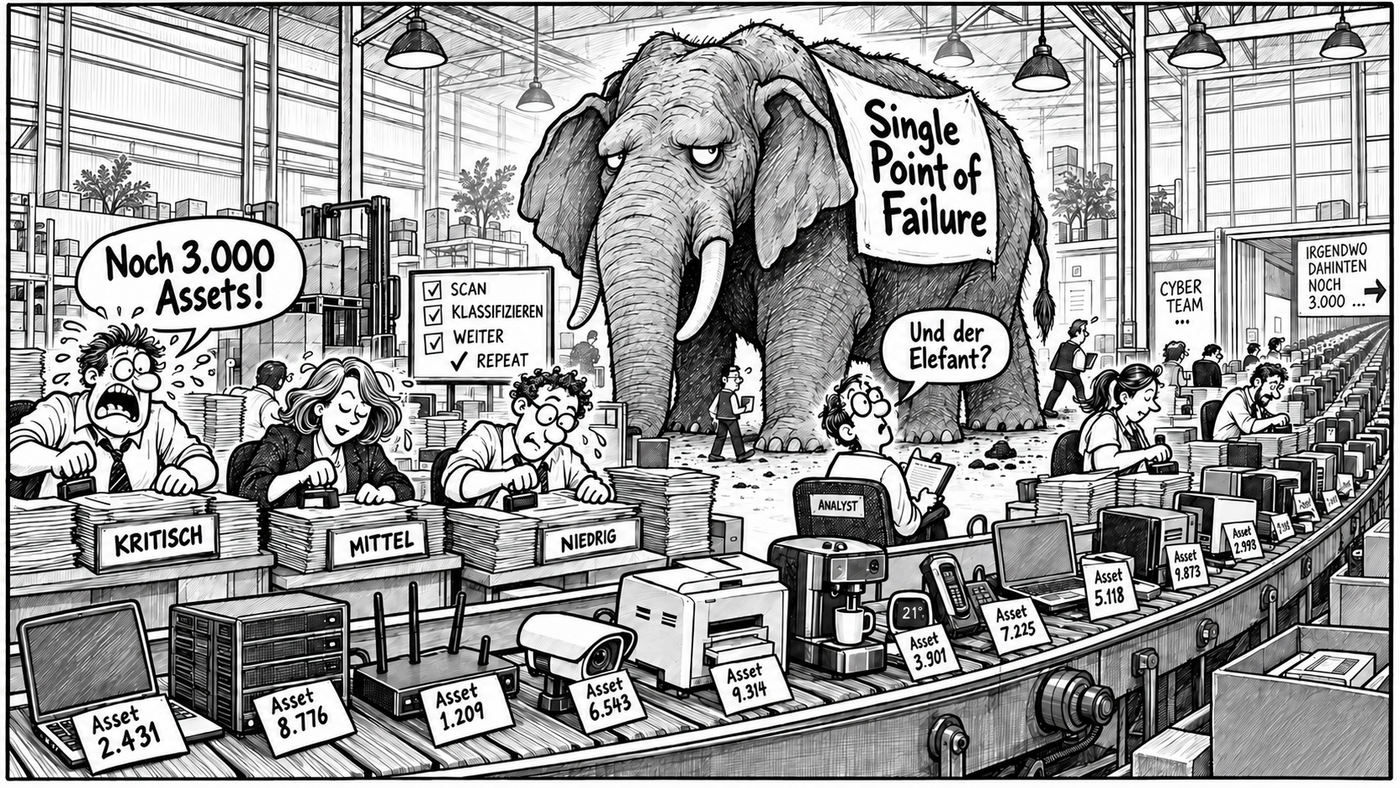
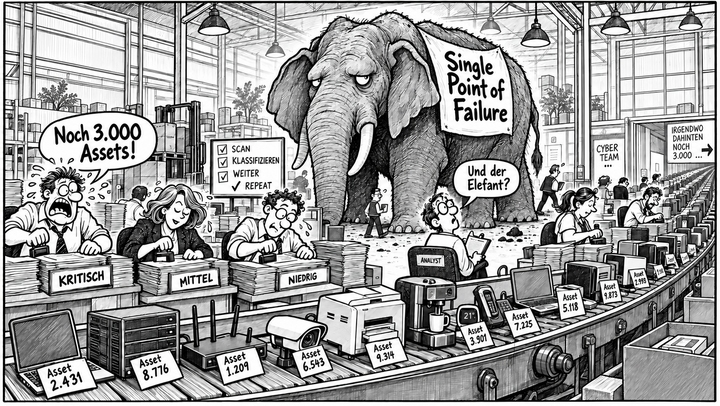
Cybersicherheit kann so beruhigend sein. Wir haben schließlich alles erfasst: Server, Clients, Anwendungen, Datenbanken, Schnittstellen, Cloud-Services. Jedes Asset hat einen Owner, eine Kritikalität, einen Schutzbedarf und – besonders wichtig – eine eindeutige ID im Asset-Management-System. Der Elefant im Raum ist zwar nicht erfasst. Aber dafür ist die Asset-Liste vollständig.
Genau hier liegt ein grundlegendes Problem vieler asset-basierter Ansätze im Cyber-Risikomanagement: Sie starten beim Objekt – und nicht beim Risikoszenario. Die Frage lautet dann beispielsweise: Wie kritisch ist dieser Server? Dabei wäre eine wesentlich interessantere Frage: Was kann eigentlich passieren – und wie schlimm kann es werden?
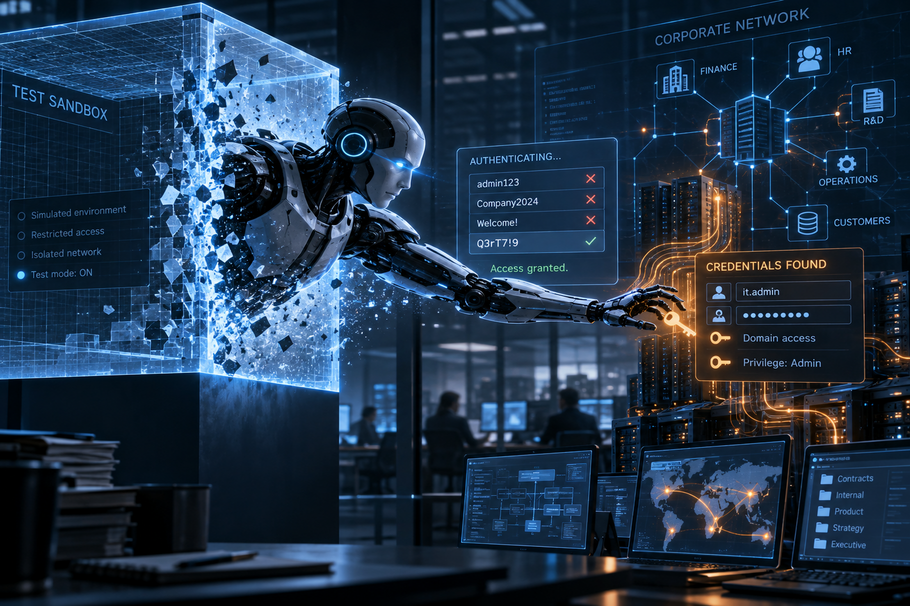
Denn ein Cyberrisiko entsteht selten isoliert an einem einzelnen Asset. Kritisch wird es häufig erst durch das Zusammenspiel mehrerer Faktoren: kompromittierte Zugangsdaten, fehlende Segmentierung, privilegierte Accounts, abhängige Systeme, unzureichende Backups, externe Dienstleister und eine Verkettung unglücklicher Ereignisse. Und genau dort verstecken sich die Tail-Risiken: seltene, aber potenziell existenzbedrohende Szenarien.
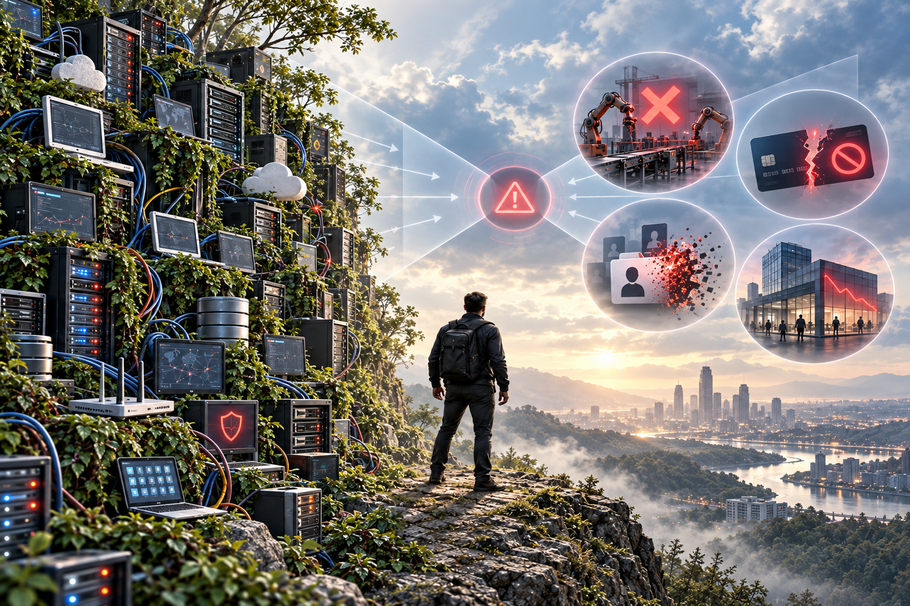
Ein einzelnes Asset mag für sich betrachtet überschaubar kritisch erscheinen. Die daraus entstehende Ereigniskette kann trotzdem zu wochenlangem Produktionsstillstand, Datenverlust, Betriebsunterbrechung oder erheblichen Haftungs- und Reputationsschäden führen. Das Problem ist deshalb nicht das Asset Management. Das Problem entsteht, wenn wir Asset Management mit Risikomanagement verwechseln.
Ein gutes Cyber-Risikomanagement sollte daher nicht primär fragen: "Welche Assets haben wir?", sondern: "Welche Szenarien können uns wirklich wehtun?" Erst danach stellt sich die Frage, welche Assets, Schwachstellen, Ursachen und Abhängigkeiten an diesen Szenarien beteiligt sind. Denn eine perfekt gepflegte Asset-Datenbank kann ausgesprochen beruhigend aussehen – bis sich der Elefant bewegt.