Bereits Jahrzehnte vor Fukushima hatte die Kerntechnik einen grundlegenden methodischen Schritt vollzogen: weg von ausschließlich deterministischen Sicherheitsbetrachtungen und hin zu einer systematischen probabilistischen Analyse möglicher Unfallpfade. Der 1975 veröffentlichte "Rasmussen Report" – offiziell Reactor Safety Study, WASH-1400 bzw. NUREG-75/014 – gilt als erste umfassende Probabilistic Risk Assessment (PRA) für kommerzielle Kernkraftwerke in den USA. Das dreijährige Projekt wurde unter der technischen Leitung des MIT-Professors Norman C. Rasmussen und des AEC-Projektleiters Saul Levine durchgeführt.
Methodisch war WASH-1400 wegweisend. Fehlerbäume und Ereignisbäume wurden genutzt, um komplexe Ketten aus technischen Ausfällen, gemeinsamen Fehlerursachen und menschlichem Handeln zu analysieren. Im Kern ging es um drei Fragen, die bis heute die moderne Risikoanalyse prägen: Was kann schiefgehen? Wie wahrscheinlich ist es? Und welche Konsequenzen können daraus entstehen? Risiko wurde damit nicht mehr nur als einzelne Annahme oder "Worst Case" verstanden, sondern als Menge möglicher Unfallsequenzen mit unterschiedlichen Wahrscheinlichkeiten und Folgen.
Die Studie löste allerdings eine heftige wissenschaftliche Kontroverse aus. Gerade die sehr kleinen berechneten Unfallwahrscheinlichkeiten erweckten teilweise einen Grad an Präzision, den die verfügbaren Daten und Modelle nicht tragen konnten. Eine unabhängige Überprüfung unter Leitung des Physikers Harold Lewis würdigte zwar die Methodik, kritisierte jedoch erhebliche Unsicherheiten und die Art, wie die Ergebnisse in der Zusammenfassung kommuniziert wurden. Die US Nuclear Regulatory Commission distanzierte sich daraufhin von Teilen der ursprünglichen Executive Summary und mahnte zu einem vorsichtigen Umgang mit den numerischen Resultaten.
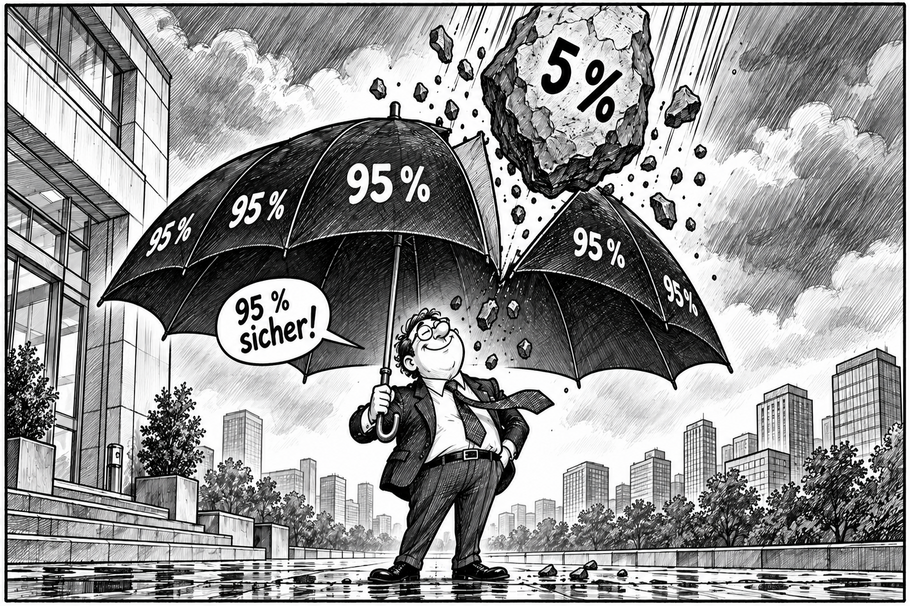
Nach dem Reaktorunfall von Three Mile Island im Jahr 1979 gewann die probabilistische Risikoanalyse wieder stark an Bedeutung. WASH-1400 hatte Kombinationen aus kleineren Kühlmittelverlusten, Systemversagen und Bedienfehlern als relevante Unfallpfade identifiziert. Die historische Pointe ist deshalb bemerkenswert: Nicht die Idee der probabilistischen Risikoanalyse war das Problem. Problematisch wurde es dort, wo unsichere, sehr kleine Wahrscheinlichkeiten wie belastbare Gewissheiten behandelt wurden. Oder zugespitzt: Das Problem beginnt dort, wo aus einer kleinen Wahrscheinlichkeit gedanklich eine Null wird.
Das 15-Meter-Szenario
Im Jahr 2008 berechnete TEPCO im Rahmen einer Neubewertung des Tsunami-Risikos für das Kernkraftwerk Fukushima Daiichi ein Szenario mit einer möglichen Wellenhöhe von mehr als 15 Metern. Die IAEA dokumentiert, dass TEPCO aus dieser Schätzung vor dem Unfall 2011 keine konkreten Schutzmaßnahmen ableitete; andere, bereits zuvor bzw. parallel vorgenommene Anpassungen des Tsunami-Schutzes erwiesen sich als unzureichend. Die IAEA kam später zu dem Ergebnis, dass Entscheidungen im Umgang mit Ereignissen geringer Wahrscheinlichkeit und hoher Konsequenz nicht ausreichend bewertet und umgesetzt worden waren. Die Vorstellung, die bestehenden Schutzmaßnahmen seien gegenüber solchen seltenen externen Ereignissen ausreichend robust, erwies sich als fatal.
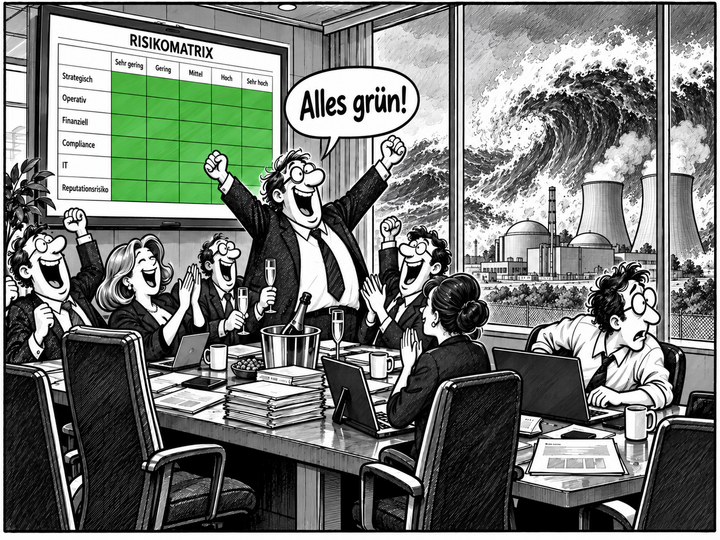
Ob damals irgendwo eine hübsche Risikomatrix auf Grün stand, ist damit natürlich nicht gesagt. Aber die dahinterliegende Denkfalle kommt einem aus heutigen Risikoworkshops ausgesprochen bekannt vor: Ein unwahrscheinliches Szenario wird schnell zu einem unkritischen Risiko erklärt.
Die beruhigende Logik der Matrix
Damit sind wir bei einem der beliebtesten Instrumente des modernen Risikomanagements: der Risikomatrix. Sie sieht hervorragend aus. Saubere Kästchen. Grün, Gelb, Rot. Links unten schläft man ruhig, rechts oben wird es unangenehm. Nach zwei Stunden Workshop kleben zwanzig Punkte in der Matrix, der Vorstand hat endlich "Transparenz" und der Risikomanager kann beruhigt verkünden: "Alles im grünen Bereich." Das Problem ist nur: Was genau ist eigentlich dieser Punkt? Ist es der Erwartungswert? Das wahrscheinlichste Szenario? Der maximale denkbare Schaden? Das 95-%-Quantil? Ein realistischer Worst Case? Oder die spontane Einschätzung von fünf Menschen, die kurz vor der Mittagspause gemeinsam beschlossen haben, Wahrscheinlichkeit drei und Auswirkung zwei seien irgendwie plausibel?
Hinzu kommt ein grundlegendes Problem der klassischen Matrixlogik: Die reale Risikowelt ist keineswegs gleichmäßig über alle Kästchen verteilt. Ereignisse, die sehr häufig eintreten und gleichzeitig existenzbedrohende Schäden verursachen, sind bei dauerhaft überlebensfähigen Unternehmen naturgemäß selten. Würde ein Unternehmen beispielsweise mehrmals pro Jahr mit hoher Wahrscheinlichkeit einen Schaden erleiden, der seine Existenz gefährdet, wäre sein Geschäftsmodell kaum dauerhaft tragfähig. Solche Kombinationen aus "sehr wahrscheinlich" und "katastrophal" sind deshalb in der Praxis eher Ausnahmefälle.
Typischer sind zwei andere Risikowelten. Auf der einen Seite stehen Frequenzrisiken: relativ häufige Ereignisse mit meist überschaubaren Auswirkungen – Maschinenausfälle, kleinere Qualitätsprobleme, Forderungsausfälle oder IT-Störungen. Sie gehören häufig zum statistisch gut beobachtbaren "Grundrauschen" eines Unternehmens und lassen sich vergleichsweise gut aus historischen Daten modellieren. Auf der anderen Seite stehen seltene, aber potenziell sehr schwere Ereignisse: großflächige Cyberangriffe, Naturkatastrophen, massive Lieferkettenunterbrechungen, geopolitische Schocks oder existenzgefährdende Haftungsfälle. Genau dort befinden sich die Tail-Risiken – Ereignisse mit geringer Eintrittswahrscheinlichkeit, aber extremen Konsequenzen.
Damit ist ausgerechnet jener Bereich besonders entscheidungsrelevant, den eine Risikomatrix leicht verharmlost: Ein seltenes Ereignis wandert aufgrund seiner niedrigen Wahrscheinlichkeit nach links – und kann dadurch trotz katastrophaler Konsequenzen optisch in einem gelben oder sogar grünen Bereich landen. Die Farbe vermittelt dann Beruhigung, obwohl im rechten Rand der zugrunde liegenden Verlustverteilung ein Szenario verborgen sein kann, das Liquidität, Eigenkapital oder sogar die Existenz des Unternehmens bedroht. Die interessante Frage lautet daher nicht nur: Wie wahrscheinlich ist ein Ereignis? Sondern auch: Was passiert, wenn genau das unwahrscheinliche Szenario tatsächlich eintritt?
Ein Risiko ist kein Punkt
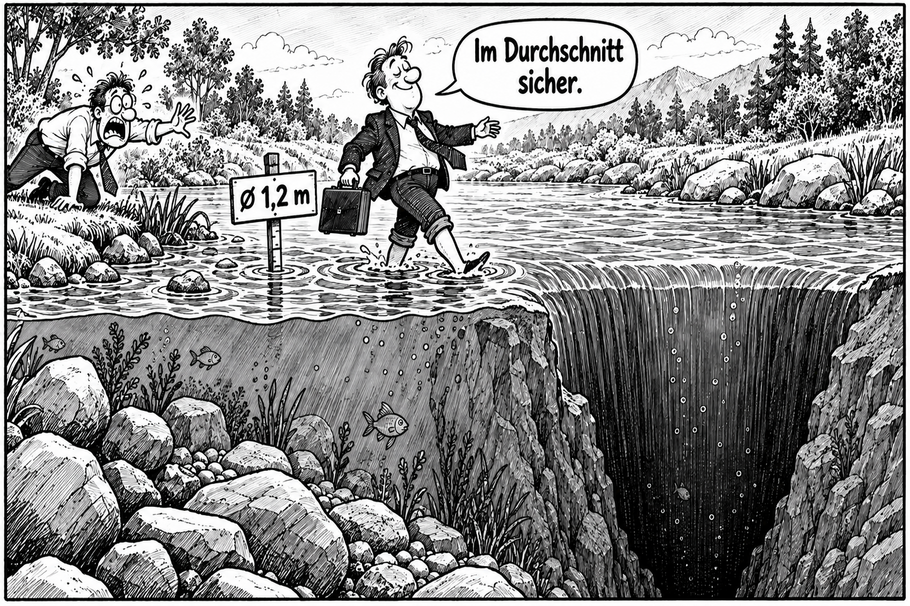
Ein Risiko ist nämlich kein Punkt. Ein Risiko ist eine Menge möglicher Szenarien. Nehmen wir einen Cyberangriff. In vielen Fällen passiert wenig: Einige Systeme fallen aus, das IT-Team arbeitet eine Nacht durch und am nächsten Morgen läuft die Produktion wieder. In einem ungünstigeren Szenario stehen ERP, Produktion und Logistik drei Tage. In einem noch kritischeren Szenario funktionieren zusätzlich Rechnungsstellung und Zahlungsverkehr nicht, Kunden springen ab und die Betriebsunterbrechung dauert zwei Wochen. Vielleicht liegen 90 Prozent aller möglichen Verläufe in einem vergleichsweise harmlosen Bereich. Die wirklich interessanten zehn Prozent befinden sich aber weit rechts in der Verlustverteilung. Eine Risikomatrix macht daraus gerne einen einzigen Punkt. Damit ist die Darstellung übersichtlich – und das Risiko möglicherweise gleich mit verschwunden.
Besonders problematisch sind die Tail-Risiken. Stellen wir uns zwei Risiken vor. Risiko A verursacht mit hoher Wahrscheinlichkeit Schäden zwischen einer und drei Millionen Euro. Risiko B verursacht meistens fast nichts, kann aber unter ungünstigen Bedingungen 80 Millionen Euro Verlust auslösen und das Unternehmen in eine Liquiditätskrise treiben. Je nach Bewertungslogik können beide in derselben gelben oder sogar grünen Zelle landen. Mathematisch haben wir damit nichts über die eigentliche Form der Risiken gelernt. Wir haben nur sehr viele mögliche Zukünfte auf zwei Achsen zusammengefaltet und anschließend einen farbigen Punkt daraufgeklebt. Das ist ungefähr so, als würde der Arzt sämtliche Laborwerte, Röntgenbilder und Symptome eines Patienten zu einem grünen Smiley verdichten und sagen: "Im Großen und Ganzen sieht das doch freundlich aus."
Weniger Scheingenauigkeit und mehr Verteilung
Das bedeutet nicht, dass Risikomatrizen grundsätzlich nutzlos sind. Als erste Orientierung, zur Strukturierung oder für eine schnelle Kommunikation können sie durchaus hilfreich sein. Gefährlich werden sie dort, wo die Visualisierung mit der Analyse verwechselt wird. Gute Risikoanalyse beginnt deshalb eine Ebene tiefer: Welche konkreten Szenarien stecken hinter dem Punkt? Was löst sie aus? Welche Abhängigkeiten wirken? Wie lange dauert der Ausfall? Welche Bandbreite hat der Schaden? Welche Szenarien liegen im Tail? Und vor allem: Welches Szenario kann für das Unternehmen wirklich existenzbedrohend werden?
Vielleicht sollte neben jeder Risikomatrix deshalb ein kleiner Warnhinweis hängen: "Die Farbe beschreibt nicht das Risiko." Ein grüner Punkt kann sehr beruhigend aussehen. Das fünfzehn Meter hohe Szenario interessiert sich dafür allerdings erstaunlich wenig.
Die Konsequenz ist nicht, Risikomatrizen aus dem Werkzeugkasten zu verbannen. Sie sollten nur das sein, was sie tatsächlich leisten können: eine verdichtete Kommunikations- und Priorisierungshilfe. Für die Analyse kritischer Risiken braucht es ergänzend szenariobasierte und – wo Daten und Modellierung es erlauben – probabilistische Verfahren.
Man könnte die klassische Risikomatrix deshalb zu einer "Risikomatrix 3.0" weiterentwickeln. Der entscheidende Unterschied wäre: Auf den Achsen stünden nicht mehr ausschließlich subjektiv geschätzte Klassen wie "Eintrittswahrscheinlichkeit 2" und "Auswirkung 4", sondern Kennzahlen aus einer tatsächlich modellierten Verlustverteilung. Eine Achse könnte beispielsweise den Median oder den Erwartungswert (Mean) des möglichen Verlusts abbilden – also das typische beziehungsweise durchschnittliche Risikoniveau. Auf der zweiten Achse könnte mit dem Expected Shortfall (ES) gezielt die Schwere des Verteilungsrandes dargestellt werden. Der Expected Shortfall beantwortet beispielsweise die Frage, wie hoch der durchschnittliche Verlust in den schlechtesten fünf oder einem Prozent aller modellierten Szenarien ausfällt.
Damit würden zwei Risiken, die in einer traditionellen Matrix möglicherweise im selben Kästchen landen, plötzlich deutlich voneinander getrennt. Ein häufiges operatives Risiko könnte einen vergleichsweise hohen erwarteten Verlust, aber einen begrenzten Expected Shortfall besitzen. Ein Cyber-, Naturkatastrophen- oder Haftungsrisiko könnte dagegen einen niedrigen Median und vielleicht sogar einen moderaten Erwartungswert aufweisen, zugleich aber einen extrem hohen Expected Shortfall. Genau diese Asymmetrie ist für das Management häufig entscheidender als die Farbe eines einzelnen Matrixfeldes.
Eine solche Risikomatrix 3.0 ließe sich noch weiter anreichern. Die Größe eines Punktes könnte beispielsweise die Eintrittshäufigkeit oder das Risikokapital darstellen, seine Farbe die Nähe zur Risikotragfähigkeit und ein Konfidenzintervall oder eine zusätzliche Markierung die Modell- und Schätzunsicherheit. Aus dem einen vermeintlich präzisen Punkt würde damit eine Visualisierung, die wesentlich mehr von der tatsächlichen Risikostruktur bewahrt. Wichtig ist allerdings auch hier: Die Matrix wäre weiterhin nur die Oberfläche. Die eigentliche Analyse findet in der darunterliegenden Szenario- und Verteilungsmodellierung statt.
Gerade bei seltenen Ereignissen mit potenziell existenziellen Folgen reicht ein einzelnes Produkt aus Eintrittswahrscheinlichkeit und Schadensklasse nicht aus. Entscheidend sind die gesamte Verlustverteilung, mögliche Abhängigkeiten, Unsicherheiten in den Annahmen sowie robuste Stress- und Extremszenarien. Der Rasmussen Report zeigt dabei ebenso wie Fukushima, dass probabilistische Modelle wertvoll sind – aber nur dann, wenn kleine Wahrscheinlichkeiten nicht mit Sicherheit verwechselt und Modellunsicherheiten transparent behandelt werden.
Vielleicht lautet die nächste Entwicklungsstufe der Risikomatrix deshalb nicht: mehr Farben und feinere Kästchen, sondern: weniger Scheingenauigkeit und mehr Verteilung.
 Quellen und weiterführende Literaturhinweise
- U.S. Nuclear Regulatory Commission (1975): Reactor Safety Study – An Assessment of Accident Risks in U.S. Commercial Nuclear Power Plants, NUREG-75/014 (WASH-1400). Internet
- U.S. Nuclear Regulatory Commission: The Reactor Safety Study – The Birth, Death and Rebirth of PRA. Historischer Überblick zu WASH-1400, Rasmussen, Lewis Review und Three Mile Island. Internet