"Unser System erkennt 99 Prozent aller Angriffe", verkündet der IT-Sicherheitschef. Der Finanzchef nickt erleichtert: "Dann ist ein Alarm also zu 99 Prozent ein echter Angriff?" Leider nein. In unserem Rechenbeispiel sind es gerade einmal 50 Prozent. Die Software hat keinen Defekt. Nur die Schlussfolgerung braucht ein Update.
Angenommen, von 10.000 Anmeldeversuchen sind 100 tatsächlich Angriffe. Das System erkennt 99 Prozent davon, also 99. Zugleich schlägt es bei einem Prozent der 9.900 harmlosen Versuche fälschlich an: weitere 99 Alarme. Unter insgesamt 198 Alarmen stecken somit nur 99 echte Angriffe. Die gesuchte Wahrscheinlichkeit beträgt 50 Prozent, nicht 99 Prozent. Wer Erkennungsrate und Angriffswahrscheinlichkeit nach einem Alarm verwechselt, ignoriert die Grundhäufigkeit der Angriffe. Dieses Basisratenproblem ist für die Angriffserkennung wissenschaftlich beschrieben [siehe Axelsson 2000].
Bayes: Unsicherheit sichtbar und nutzbar machen
Das Bayes-Theorem liefert die passende Rechenregel:
P(Angriff | Alarm) = P(Alarm | Angriff) × P(Angriff) / P(Alarm)
Im obigen Beispiel gilt: P(Angriff) = 0,01, P(Alarm | Angriff) = 0,99 und P(Alarm | kein Angriff) = 0,01.
Daraus folgt zunächst P(Alarm) = 0,99 × 0,01 + 0,01 × 0,99 = 0,0198.
Somit ergibt sich P(Angriff | Alarm) = 0,0099 / 0,0198 = 0,50.
Anders formuliert: Bei gleicher Zahl echter und falscher Alarme steckt hinter einem Alarm nur mit 50 Prozent Wahrscheinlichkeit ein tatsächlicher Angriff.
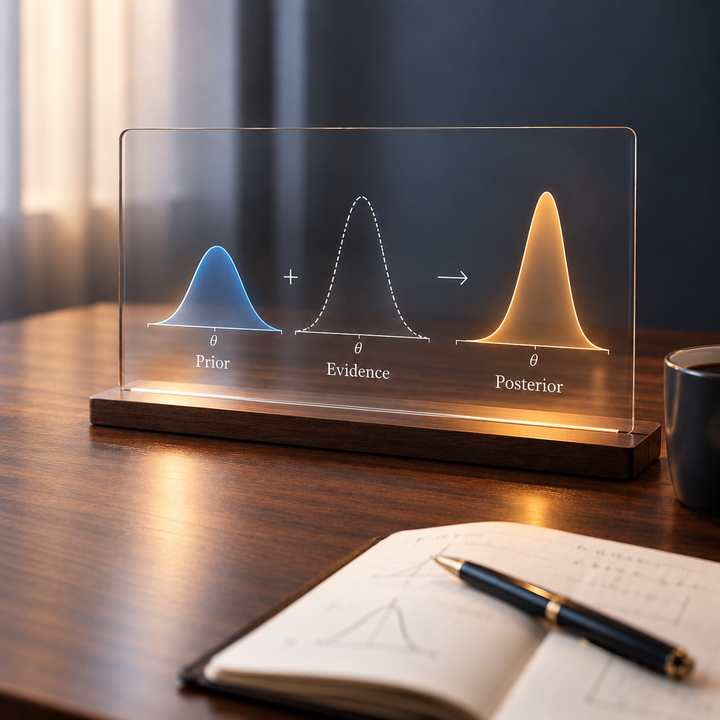
Bayessche Statistik macht daraus ein Prinzip des Lernens: Vorwissen wird als Prior-Verteilung formuliert. Das Vorwissen kann aus früheren Beobachtungen und dokumentierten Expertenschätzungen stammen. Die Likelihood beschreibt, wie wahrscheinlich die beobachteten Daten unter den jeweiligen Annahmen sind. Beides ergibt die Posterior-Verteilung, also den aktualisierten Wissensstand. Ein neues Indiz kann eine Risikoeinschätzung erhöhen oder senken. Die eigene Meinung zu ändern ist hier kein Gesichtsverlust, sondern Bestandteil der Methode [vgl. Romeike / Wieczorek 2026]
Cyberrisiken kommen selten allein
Bei Cyberrisiken reicht eine einzelne Wahrscheinlichkeit jedoch nicht weit. Ein Bayessches Netz beschreibt mehrere unsichere Größen und ihre angenommenen Abhängigkeiten: Knoten stehen für Variablen, gerichtete Pfeile verbinden sie. Gerichtete Kreise sind ausgeschlossen. Für Knoten mit direkten Vorgängern werden bedingte Wahrscheinlichkeiten hinterlegt, für Wurzelknoten unbedingte. Romeike und Wieczorek behandeln diese Modelle in "Data Analytics im Risikomanagement" (2026) als Instrument der Predictive Analytics.
Ein beispielhaftes Ransomware-Netz verbindet gestohlene Zugangsdaten, Mehrfaktor-Authentifizierung, die Übernahme eines Kontos, die Ausbreitung im Netzwerk und einen Betriebsstillstand. Wiederherstellbare Backups beeinflussen im Modell die Ausfallzeit. Neue Hinweise verändern die berechneten Zustandswahrscheinlichkeiten. Ein Alarm bleibt dabei ein fehlerbehaftetes Indiz, kein Beweis. Auch seine Abhängigkeiten zählen: Drei Sensoren, die dieselbe Logdatei auswerten, sind nicht automatisch drei unabhängige Zeugen.
Beispiel: So liest man das Bayessche Netz
Angenommen, das Security-Team eines Produktionsunternehmens erhält einen belastbaren Credential-Leak-Hinweis für einen privilegierten VPN-Account. Gleichzeitig ist für dieses Konto keine phishing-resistente Mehrfaktor-Authentifizierung aktiv. Im bewusst illustrativen Modell steigt dadurch die Wahrscheinlichkeit, dass das privilegierte Konto tatsächlich kompromittiert ist, von einer angenommenen Prior-Wahrscheinlichkeit von 6 % auf einen Posterior von 35 %. Das Beispiel zeigt den Kern bayesscher Aktualisierung: Neue Evidenz verändert den Wissensstand, sie ersetzt ihn nicht.
Der mögliche Angriffspfad endet jedoch nicht bei der Kontoübernahme. Das EDR-System isoliert den betroffenen Endpunkt innerhalb von 15 Minuten, und die Netzsegmentierung trennt kritische Produktionszonen. Unter diesen Modellannahmen beträgt die Posterior-Wahrscheinlichkeit einer lateralen Bewegung noch 9,4 %. Daraus ergeben sich im Beispiel 3,5 % für die Kompromittierung eines Admin- oder Backup-Zugangs und 4,4 % für ein erfolgreiches Ransomware-Deployment. Die Schutzmaßnahmen wirken damit an unterschiedlichen Stellen des Angriffspfads.
Für das Risikomanagement wird es besonders interessant, wenn technische Ereignisse mit Auswirkungen verknüpft werden. Das Modell führt zu 3,3 % Wahrscheinlichkeit für einen Produktionsstillstand. Ein erfolgreich getestetes immutable Backup reduziert anschließend die modellierte Wahrscheinlichkeit eines Ausfalls von mehr als 24 Stunden auf 0,5 %. Für einen finanziellen Verlust von mehr als 1 Mio. € ergibt sich im Beispiel ein Posterior von 0,46 %. Im Vergleichsszenario mit gleicher Initial-Evidenz, aber ohne wirksame EDR-Isolation, Segmentierung und immutable Backups, liegt dieser Wert bei rund 3,36 %.
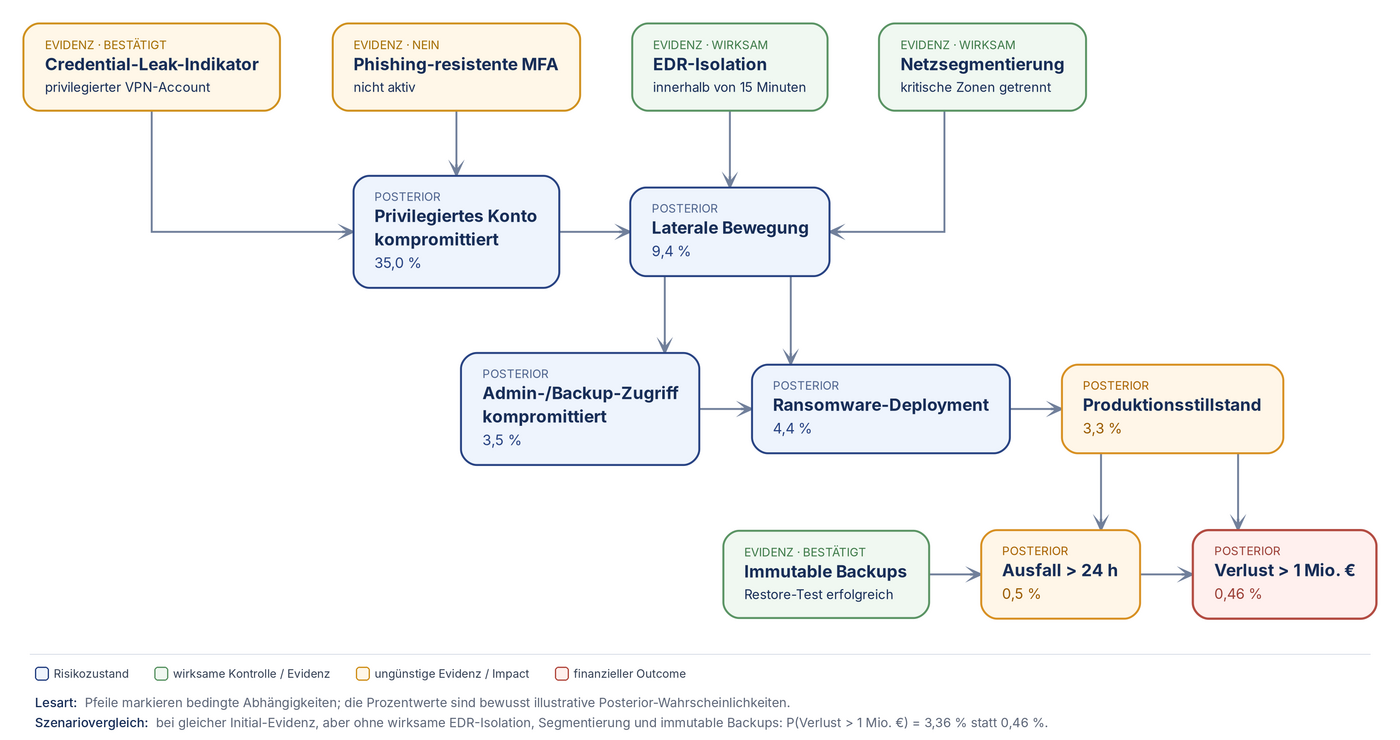 Abbildung 01: Illustratives Bayessches Netz für ein praxisnahes Ransomware-Szenario [Die Prozentwerte sind Modellparameter zur Veranschaulichung und keine empirischen Benchmarks]
Vom Angriffspfad zur Schadensverteilung
Das Praxisbeispiel zeigt, warum eine reine Kompromittierungswahrscheinlichkeit für die Unternehmenssteuerung nicht ausreicht. Ein Bayessches Netz kann technische Zustände, Kontrollwirksamkeit und betriebswirtschaftliche Folgen zu einem konsistenten Risikobild verbinden. Dafür müssen Bezugszeitraum und finanzielle Auswirkungen explizit modelliert werden, etwa Wiederherstellungskosten, Betriebsunterbrechung, Vertragsstrafen oder entgangene Deckungsbeiträge. Verknüpfungen zwischen Angriffspfaden und finanziellen Folgen werden auch in der Forschung zu Bayesian Attack Graphs untersucht [vgl. Zhang, Xu und Zhao 2025 sowie Romeike / Wieczorek 2026].
Entscheidend ist allerdings nicht der Blick auf den Erwartungswert. Zwei Szenarien können denselben durchschnittlichen Verlust aufweisen und dennoch sehr unterschiedliche Extremrisiken (Tail Events) besitzen. Für Cyberrisiken sind deshalb auch Überschreitungswahrscheinlichkeiten, Quantile und schwere, seltene Schadensverläufe relevant. Das Bayessche Netz liefert hierfür die bedingten Wahrscheinlichkeiten; die finanzielle Verlustverteilung muss passend zum jeweiligen Anwendungsfall ergänzt werden.
Auf dieser Basis lassen sich Maßnahmen vergleichbar machen: Welche Veränderung bewirkt phishing-resistente MFA? Wie stark reduziert Segmentierung die Wahrscheinlichkeit lateraler Bewegung? Wie beeinflusst ein getestetes Wiederherstellungskonzept die Ausfallzeit und damit die finanzielle Verlustverteilung? Ein solches Modell kann technische Sicherheitsinformationen in eine für Risikomanagement, Budgetierung und Managemententscheidungen anschlussfähige Sprache übersetzen.
Kein Orakel mit Nachkommastellen
Allerdings beweist ein Pfeil noch keine Ursache. Wer aus einem Modell die Wirkung einer Schutzmaßnahme ableiten will, braucht begründete kausale Annahmen (siehe Bow-Tie-Analyse). "Bei Unternehmen mit dieser Maßnahme beobachten wir weniger Schäden" ist nicht automatisch gleichbedeutend mit "Diese Maßnahme verursacht weniger Schäden". Beobachten und Eingreifen sind unterschiedliche Fragen.
Ebenso wenig verwandelt Bayes schlechte Eingangsdaten in gute Erkenntnisse. Annahmen sollten dokumentiert, Schätzunsicherheit ausgewiesen und Ergebnisse mit neuen Beobachtungen sowie Sensitivitätsanalysen geprüft werden. Das Ziel ist nicht die beeindruckendste Nachkommastelle, sondern eine nachvollziehbare Entscheidung unter Unsicherheit.
Quellenverzeichnis und weiterfühende Literaturhinweise:
- Axelsson, Stefan (2000): The base-rate fallacy and the difficulty of intrusion detection. ACM Transactions on Information and System Security, 3(3), S. 186–205. DOI: 10.1145/357830.357849
- Pearl, Judea (2009): Causal inference in statistics: An overview. Statistics Surveys, 3, S. 96–146. DOI: 10.1214/09-SS057
- Poolsappasit, Nayot / Dewri, Rinku / Ray, Indrajit (2012): Dynamic Security Risk Management Using Bayesian Attack Graphs. IEEE Transactions on Dependable and Secure Computing, 9(1), S. 61–74. DOI: 10.1109/TDSC.2011.34
- Romeike, Frank / Wieczorek, Gabriele (2026): Data Analytics im Risikomanagement – Descriptive Analytics – Diagnostic Analytics – Predictive Analytics. Springer Gabler, Wiesbaden. DOI: 10.1007/978-3-658-48843-7
- Zhang, Xiaoyu / Xu, Maochao / Zhao, Peng (2025): Pricing Cyber Risks Over Modern Networks via Bayesian Attack Graphs. Variance, 18. DOI: 10.66573/001c.133952