Die EZB fordert bis zum 31. Oktober von Banken einen Maßnahmenplan zum Umgang mit KI-gestützten Cyberbedrohungen. Dieser Wake-up-Call soll nicht nur die Cyber-Resilienz der Finanzinstitute stärken, sondern die Umsetzung von DORA weiter beschleunigen. Aber welche Konsequenzen hat das?
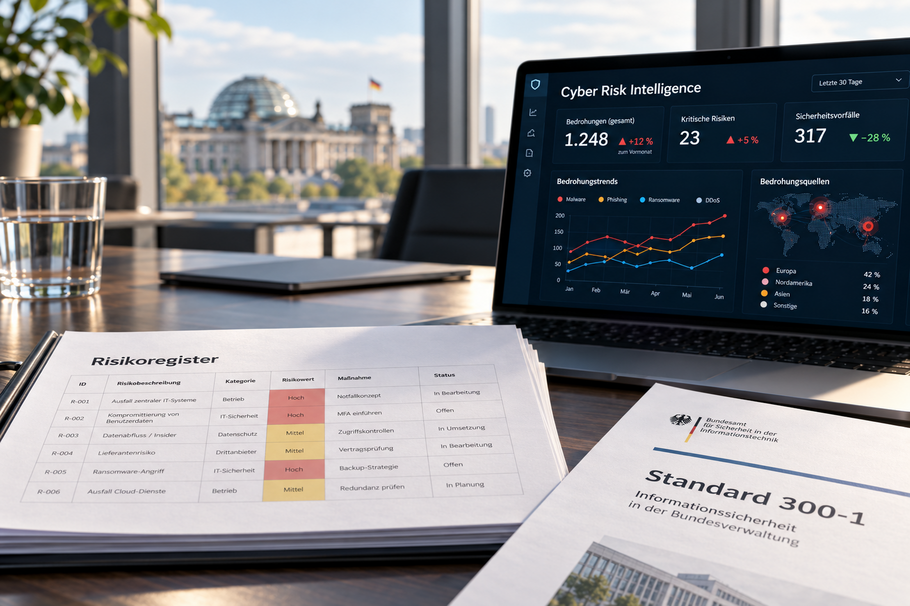
Unternehmen sehen sich heute zunehmend mit einer neueren Qualität von Bedrohungen konfrontiert: KI-gestützte Cyberangriffe, die teilweise bereits vollständig automatisiert ablaufen. Informationssicherheits- und Risikomanagement-Frameworks, die sich auf bekannte Bedrohungen wie Malware, Phishing, Insider-Risiken oder (Distributed) Denial-of-Service-Angriffe konzentrieren, greifen hier zu kurz.
Gleichzeitig entstehen neue Risiken durch die KI-Systeme selbst. Geschwindigkeit, Automatisierung und Skalierung sind Faktoren, die die Ausnutzung von Schwachstellen durch moderne KI-Systeme potenzieren. Die EZB sieht dies als erheblichen Risikofaktor für die operationelle Resilienz von Banken. Für Aufsichtsbehörden, Risikomanager und Verantwortliche der Informationssicherheit stellt sich daher die Frage, ob etablierte Methoden der Risikoanalyse noch ausreichen, um diese neuen Risiken zu bewerten.
Aus der Zeit gefallen, aber noch aktuell
Der BSI-Standard 200-3 "Risikoanalyse auf Basis von IT-Grundschutz" stammt aus dem Jahr 2017, als weder Generative AI noch Large Language Models eine Rolle bei der Skalierung von IT-Angriffen spielten. Daher stellt sich die Frage, ob er noch dazu geeignet ist, KI-bezogene Cyberrisiken im regulatorischen Umfeld von DORA (Digital Operational Resilience Act) systematisch zu analysieren.
Der Standard bildet die Zunahme KI-gestützter Cyberbedrohungen nicht ab, ebenso wenig wie KI-basierte Methoden zur Risikoidentifikation. Andererseits verfolgt er einen technologieoffenen Ansatz, der genügend Flexibilität bietet, um zusätzliche neuartige Bedrohungen zu berücksichtigen, was sich auch auf KI-bezogene Gefahren bezieht.
Veränderte Risikolandschaft
Die Grenzen liegen also nicht im methodischen Rahmenwerk. Stattdessen haben es Finanzinstitute mit einer veränderten Risikolandschaft zu tun. Die grundlegenden Prinzipien des Risikomanagements haben sich auch im Zuge neuer technologischer Entwicklungen nicht verändert, und daher gilt auch unter DORA weiterhin: Risiken müssen identifiziert, bewertet, behandelt und überwacht werden.
Grundlegend verändert hat sich mit KI jedoch die Dimension der Bedrohung. Dazu gehören:
- die automatisierte Erstellung hochgradig personalisierter Phishing-Kampagnen,
- die Generierung von Schadcode durch Angreifer mit begrenzten technischen Kenntnissen,
- die Erstellung realistischer Deepfakes für Betrugs- und Social-Engineering-Angriffe,
- die automatisierte Analyse gestohlener Datenbestände,
- die Beschleunigung von Reconnaissance-Aktivitäten und Schwachstellenanalysen,
- die Skalierung koordinierter Angriffe auf bislang nicht erreichbare Größenordnungen.
Insbesondere für Finanzunternehmen, die unter DORA kritische oder wichtige Funktionen betreiben, bedeutet dies eine erhebliche Erweiterung des Angriffsvektors.
Von den neuen Möglichkeiten, die KI bietet, können jedoch nicht nur die Angreifer, sondern auch Fraud-Bekämpfer profitieren. Moderne Analyseverfahren erkennen Anomalien, identifizieren komplexe Angriffsmuster und verbessern Threat-Intelligence-Prozesse erheblich. Die Zukunft wird daher weniger durch die Frage geprägt sein, ob KI eingesetzt wird, sondern vielmehr von wem und wie effektiv.
Mangel an belastbaren Daten
Der BSI-Standard 200-3 bezieht sich in seiner Risikobewertung auf die Einschätzung von Eintrittshäufigkeit und Schadensausmaß. Dabei weist das BSI ausdrücklich darauf hin, dass in der Informationssicherheit häufig keine ausreichenden statistischen Daten vorliegen und daher qualitative Bewertungsverfahren zweckmäßiger sind (siehe Kapitel 5.1, "Risikoeinschätzung"). Dies trifft vor allem im Hinblick auf KI-Risiken zu, da intelligente Technologien noch zu jung sind, um eine belastbare historische Datenbasis zu stellen. Vier Beispiele veranschaulichen dies.
1. Emergent Behaviour großer Sprachmodelle
Moderne Foundation Models weisen regelmäßig Fähigkeiten auf, die bei ihrer Entwicklung nicht explizit eingeplant waren. Solche "emergent capabilities" lassen sich häufig erst im produktiven Einsatz beobachten. Daraus ergibt sich ein grundlegendes Problem für das Risikomanagement: Wenn nicht bekannt ist, welche Fähigkeiten ein System künftig entwickeln oder offenbaren könnte, fehlt die Datengrundlage für klassische Häufigkeitsprognosen.
2. Neue Jailbreak-Techniken
Bei nahezu jeder neuen Modellgeneration werden innerhalb kürzester Zeit neue Methoden bekannt, mit denen sich Sicherheitsmechanismen umgehen lassen. Diese Techniken existierten allerdings bei der Modellfreigabe noch nicht, sodass weder historische Schadensdaten noch belastbare Eintrittswahrscheinlichkeiten in die Modellentwicklung geflossen sind.
3. Agentische KI-Systeme
Die Autonomie von KI-Agenten stellt eine zusätzliche Risikoquelle dar. Während klassische Software deterministisch arbeitet, treffen agentische Systeme Entscheidungen innerhalb vorgegebener Ziele. Für viele dieser Systeme fehlen heute noch Langzeitstudien über Fehlverhalten, Sicherheitsrisiken oder Missbrauchspotenziale. Die Risikobewertung erfolgt daher zwangsläufig auf Basis unsicherer Faktoren.
4. Modell- und Lieferkettenrisiken
Immer häufiger werden vortrainierte Modelle, Open-Source-Komponenten oder externe KI-Dienste in Unternehmensprozesse integriert. Ähnlich wie bei traditionellen Software-Supply-Chains entstehen hier neue Risiken. Denn da die Technologie sehr jung ist, existieren kaum historische Datenreihen, die eine robuste Quantifizierung erlauben würden.
Qualitative Verfahren statt Scheingenauigkeit
Wie der Standard betont, stoßen quantitative Verfahren in dynamischen Umgebungen häufig an Grenzen, weshalb qualitative Bewertungsansätze praktikabler sein können. Dies erscheint gerade angesichts des häufigen Mangels an belastbaren statistischen Daten bei KI-Risiken sinnvoll. Denn wer heute versucht, die Eintrittswahrscheinlichkeit eines neuartigen KI-gestützten Angriffs mit mathematischer Präzision zu berechnen, läuft Gefahr, eine Scheingenauigkeit zu erzeugen, da die zugrunde liegenden Annahmen sehr viel unsicherer als die Genauigkeit der Berechnung sind. Aus Sicht des Risikomanagements ist daher eine strukturierte qualitative Bewertung häufig belastbarer als ein scheinbar präzises quantitatives Modell.
KI-gestützte Cyberabwehr als neue Risikoklasse
Eine weitere Tatsache, die oft übersehen wird: Wird KI zur Abwehr von Cybergefahren eingesetzt, entsteht eine neue Klasse von Risiken. Das eingesetzte Modell selbst wird zum Risikofaktor mit allen potenziellen Schwachstellen, die KI-Modelle mit sich bringen. Um dieses Risiko zu managen, müssen also hohe Anforderungen an die Datenqualität, erweiterte Modellvalidierung, kontinuierliches Monitoring, menschliche Aufsicht (Human in the Lead), Robustheit sowie unabhängige Überprüfung und Challenge-Prozesse in das interne Kontrollsystem eingebunden werden.
Hierbei haben die Banken Vorteile, die bereits jahrelange Erfahrungen im Bereich Model Risk Management besitzen und diese auf KI-Modelle zur Abwehr von Cyberbedrohungen anwenden können. Tatsächlich nähern sich Cyberrisikomanagement, KI-Governance und Model Risk Management zunehmend an.
DORA: Nachweisbare Ergebnisse zählen, nicht die Technologie
Ein großer Vorteil bei der Einbindung neuer Technologien in Maßnahmen zur Erhöhung der Cybersicherheit ist die grundsätzliche Technologieoffenheit von DORA. Die Verordnung verlangt eine effektive Überwachung und Absicherung von IT- und Datendiensten gegen Cyber- und Ausfallrisiken. Sie schreibt jedoch grundsätzlich nicht vor, mit welchen konkreten Technologien Unternehmen diese digitale operationelle Resilienz umsetzen.
Wichtiger ist es nachzuweisen, dass die gewählten Verfahren angesichts des individuellen Risikoprofils angemessen und wirksam sind. Vor dem Hintergrund, dass KI-gestützte Angriffe zunehmen, wird es allerdings für Unternehmen immer schwieriger zu begründen, warum sie auf KI-gestützte Analyse- und Überwachungsmechanismen verzichten. Ein möglicher zukünftiger Regulierungsansatz könnte daher dem aus der Bankenaufsicht bekannten Prinzip "Comply or Explain" folgen: Organisationen müssen nicht zwingend KI einsetzen, aber sie müssen erklären können, warum alternative Verfahren gleichermaßen wirksam sind.
Fazit
Neue Technologien wie zum Beispiel Generative AI oder Agentic AI verändern die Risikolandschaft von Grund auf und stellen neue Anforderungen an das Risikomanagement. Auflagen im Zusammenhang mit DORA müssen dabei keinesfalls einschränkend wirken, sondern können die Einbindung neuer KI-basierter Cyberrisiken sogar noch begünstigen. Der BSI-Standard 200-3 schafft mit seiner technologieoffenen Struktur, Expert Panels (siehe Kapitel 9.2, "Moderation der Risikoanalyse") und der Anerkennung qualitativer Risikobewertungen die besten Voraussetzungen, um auch künftige Bedrohungen abzubilden – gerade angesichts der Tatsache, dass für viele KI-Risiken noch keine belastbare empirische Datenbasis existiert und klassische analytische Prognosemodelle deshalb an ihre Grenzen stoßen.
Im Sinne von DORA sollte daher das Ergebnis reguliert werden – die nachweisbare Resilienz gegen KI-getriebene Bedrohungen –, nicht das konkrete Werkzeug, mit dem diese Resilienz erreicht wird.
Unternehmen können daher die neuen Anforderungen der EZB durchaus auch als Chance begreifen, indem sie die aktuelle Situation nutzen, um ihren Reifegrad in den Bereichen Governance, Operational Resilience, Risiko-Management und technologische Steuerung zu bewerten, bestehende Initiativen neu zu priorisieren und sich dadurch potenzielle Wettbewerbsvorteile zu sichern.
Autor:
Andrés Alvarez ist Director Risk Modeling, Decisioning and Governance bei SAS. Nach einer Ausbildung bei der Commerzbank stieg er schon während des Studiums an der Hochschule für Bankwirtschaft (heute Frankfurt School for Finance and Management) im Zentralen Risikocontrolling der Bank ein. Seitdem war er für verschiedene Anbieter von Risiko- und Betrugserkennungs- bzw. -präventionslösungen international tätig.